ISO/IEC 27701:2025, Loi 09-08 et RGPD : passer de la conformité réglementaire à un véritable système de management de la protection des données
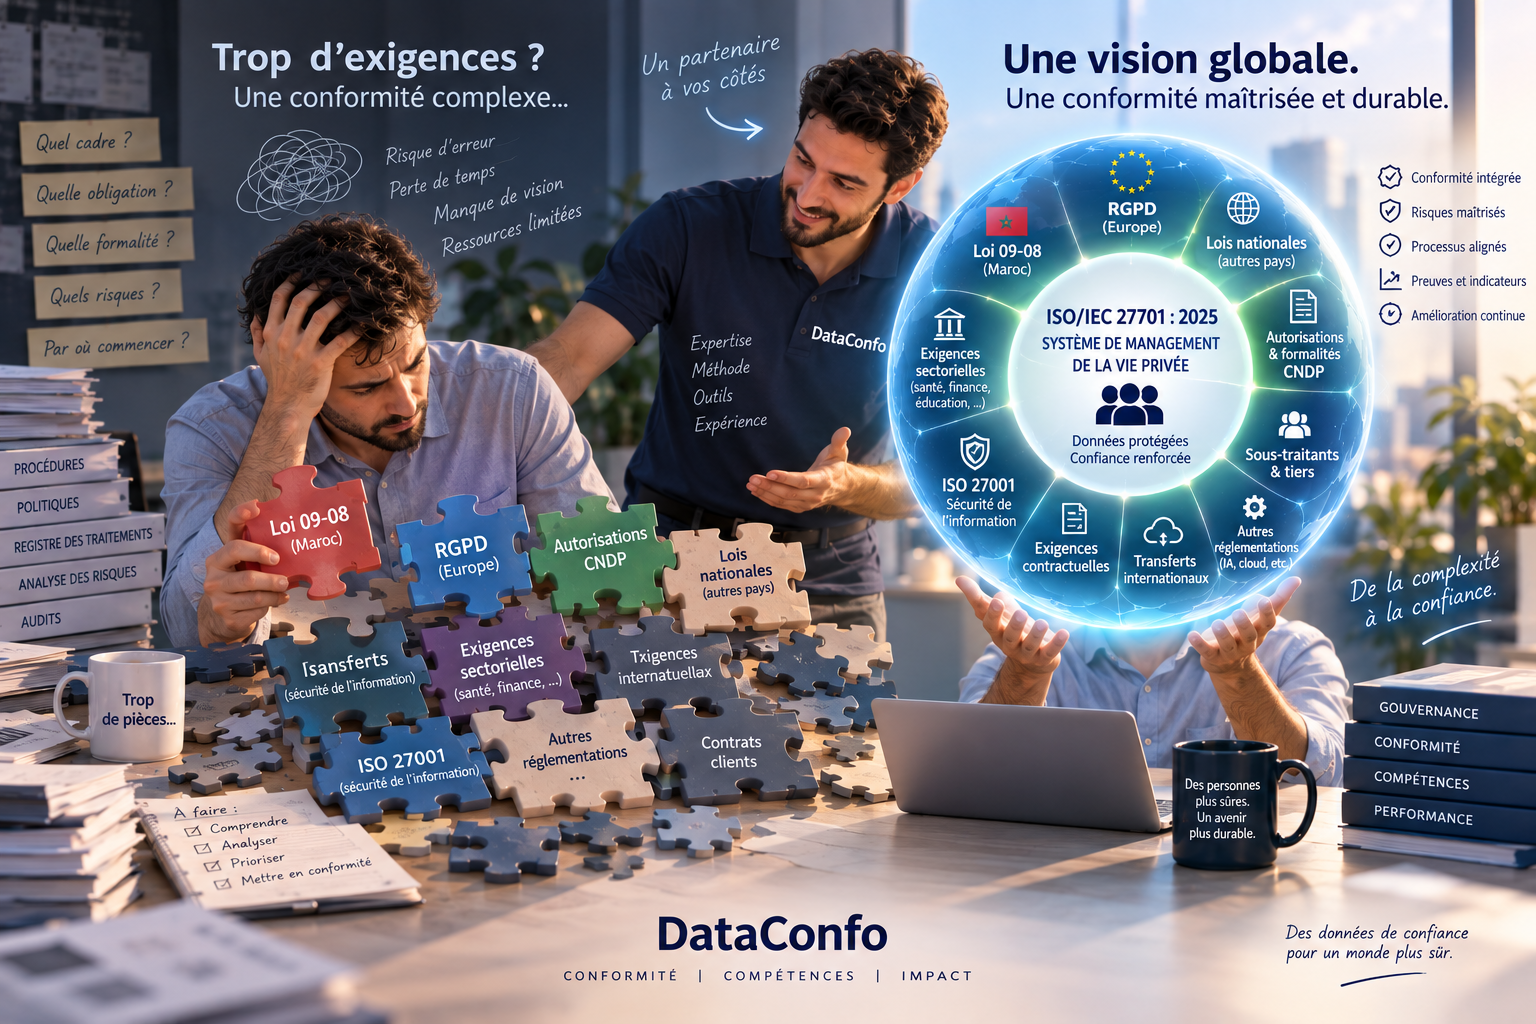
La protection des données à caractère personnel est aujourd’hui devenue un enjeu de gouvernance pour les organisations de toutes tailles et de tous secteurs.
Une entreprise peut être soumise à plusieurs cadres réglementaires en fonction de son implantation, de ses clients, de ses activités, des personnes concernées ou encore de la circulation internationale de ses données.
Au Maroc, la Loi n° 09-08 constitue le principal cadre juridique national de protection des données à caractère personnel. En Europe, le Règlement général sur la protection des données (RGPD) constitue le cadre de référence européen et peut, dans certaines situations, concerner également des organisations établies hors de l’Union européenne. D’autres réglementations nationales, sectorielles ou contractuelles peuvent également s’ajouter selon le contexte de l’organisation.
Face à cette complexité, une question devient essentielle :
Comment faire en sorte que la conformité ne repose pas uniquement sur des documents, des déclarations ou des autorisations, mais devienne un système réellement intégré dans le fonctionnement de l’organisation ?
C’est précisément dans cette logique que s’inscrit ISO/IEC 27701:2025.
ISO/IEC 27701:2025 : une norme désormais autonome
L’ISO/IEC 27701 définit les exigences et recommandations relatives à un Privacy Information Management System (PIMS), ou système de management de la protection de la vie privée.
L’édition ISO/IEC 27701:2025, publiée en octobre 2025, introduit une évolution importante : elle est désormais une norme de système de management indépendante. Elle peut donc être utilisée et faire l’objet d’une certification indépendamment de l’ISO/IEC 27001, tout en restant conçue pour s’intégrer avec un système de management de la sécurité de l’information existant.
Consulter ISO/IEC 27701 sur le site officiel de l’ISO
Cette évolution est particulièrement importante pour les organisations qui souhaitent structurer leur gouvernance de la protection des données avec un référentiel international spécifiquement consacré à la vie privée.
ISO/IEC 27701 couvre notamment la création, la mise en œuvre, le maintien et l’amélioration continue d’un système de management permettant de gérer les données à caractère personnel de manière structurée et démontrable.
Pourquoi cette évolution est-elle importante ?
Parce que la protection des données ne devrait pas être considérée comme un projet ponctuel.
L’organisation évolue. Elle lance de nouveaux services, déploie de nouveaux logiciels, sélectionne de nouveaux fournisseurs, collecte de nouvelles catégories de données, ouvre de nouveaux marchés et peut entrer dans de nouveaux périmètres réglementaires.
Un système de management permet précisément de faire évoluer la conformité avec l’organisation.
ISO/IEC 27001 pour la sécurité, ISO/IEC 27701 pour la protection de la vie privée
On peut comprendre simplement la relation entre les deux normes.
ISO/IEC 27001 est le référentiel international consacré au système de management de la sécurité de l’information (SMSI).
ISO/IEC 27701:2025 est consacré au système de management de la protection de la vie privée (PIMS).
Les deux sujets sont étroitement liés, mais ils ne répondent pas exactement au même objectif.
La sécurité cherche notamment à protéger l’information contre les menaces et à préserver sa confidentialité, son intégrité et sa disponibilité.
La protection des données ajoute une dimension spécifique liée à la manière dont les données à caractère personnel sont collectées, utilisées, partagées, conservées et supprimées, ainsi qu’aux droits des personnes et aux responsabilités des acteurs du traitement.
C’est pourquoi une organisation peut avoir besoin de travailler sur les deux dimensions.
Pour une organisation qui doit répondre à des exigences de cybersécurité et de protection des données, l’association ISO/IEC 27001 + ISO/IEC 27701 permet ainsi de rapprocher la sécurité de l’information et la gouvernance de la vie privée dans un cadre de management cohérent.
Loi 09-08, RGPD et ISO/IEC 27701 : trois choses différentes, mais complémentaires
Il est important de ne pas confondre les rôles de ces différents référentiels.
La Loi 09-08 est un cadre juridique marocain.
Le RGPD est un règlement européen.
ISO/IEC 27701 est une norme internationale de système de management.
La norme ISO ne remplace donc pas les réglementations applicables.
Son rôle est différent : elle permet à l’organisation de mettre en place une structure de gouvernance capable d’intégrer et de piloter les différentes exigences auxquelles elle est soumise.
L’ISO présente ISO/IEC 27701 comme un cadre destiné à aider les organisations à gérer la protection de la vie privée et à démontrer leur capacité à respecter les exigences applicables.
Consulter ISO/IEC 27701 sur le site officiel de l’ISO
Au Maroc : la Loi 09-08 ne se résume pas à une formalité CNDP
La conformité à la Loi 09-08 implique notamment d’identifier les traitements, d’analyser leur cadre applicable et, lorsque cela est requis, d’effectuer les formalités correspondantes auprès de la CNDP.
Selon le traitement et ses caractéristiques, le régime applicable peut notamment relever d’une déclaration préalable ou d’une autorisation préalable. La qualification doit être réalisée traitement par traitement.
Mais le dépôt d’une formalité ne constitue pas à lui seul un système de management de la protection des données.
Une organisation peut avoir réalisé ses formalités et continuer à rencontrer des questions très concrètes :
Qui est responsable de chaque traitement ?
Quelles données sont réellement collectées ?
Les finalités sont-elles toujours les mêmes ?
Quels collaborateurs ont accès aux données ?
Quels fournisseurs ou sous-traitants peuvent y accéder ?
Où les données sont-elles hébergées ?
Existe-t-il des transferts internationaux ?
Combien de temps les données sont-elles conservées ?
Comment les demandes d’accès, de rectification ou d’effacement sont-elles traitées ?
Que se passe-t-il lorsqu’un nouveau projet numérique est lancé ?
Comment les incidents sont-ils enregistrés et traités ?
Qui vérifie régulièrement que les procédures sont effectivement appliquées ?
C’est ici que la logique du PIMS prend toute son importance.
La formalité réglementaire répond à une obligation.
Le système de management organise la capacité de l’entreprise à respecter cette obligation dans le temps.
Pour les organisations opérant au Maroc, DataConfo accompagne justement la mise en conformité à la Loi 09-08 et au cadre CNDP, depuis le diagnostic et la cartographie jusqu’aux formalités applicables et au maintien de la conformité.
Découvrir l’accompagnement Loi 09-08 & CNDP de DataConfo
Et lorsque le RGPD s’applique ?
Le RGPD ne concerne pas uniquement les entreprises établies dans l’Union européenne.
Certaines organisations établies hors de l’Union peuvent également être concernées lorsque les conditions d’application territoriale du règlement sont réunies. L’applicabilité doit être analysée en fonction des activités et des traitements concernés.
Cela concerne notamment de nombreuses organisations internationales, groupes ayant des activités européennes, prestataires traitant les données de clients européens ou entreprises opérant sur plusieurs marchés.
Dans ce contexte, il ne suffit pas de demander :
« Sommes-nous conformes au RGPD ? »
Il faut également déterminer :
Quels traitements sont concernés ?
Quelles entités du groupe sont concernées ?
Quels flux internationaux existent ?
Quels sous-traitants interviennent ?
Quelles obligations sont applicables à chaque activité ?
Comment ces exigences sont-elles intégrées dans les processus de l’organisation ?
DataConfo accompagne les organisations dans l’analyse de l’applicabilité du RGPD, l’identification des écarts et la structuration de leur conformité.
Découvrir l’accompagnement RGPD de DataConfo
Le véritable enjeu : construire un système qui fait vivre la conformité
L’intérêt d’ISO/IEC 27701:2025 est de permettre de passer d’une logique essentiellement documentaire à une logique de management.
Un PIMS permet notamment de structurer :
Gouvernance
Définition des responsabilités, politiques, rôles, processus de décision et mécanismes de pilotage de la protection des données.
Cartographie
Identification des traitements, des données, des finalités, des destinataires, des sous-traitants et des flux.
Gestion des risques
Identification et traitement des risques liés à la protection des données et aux droits des personnes.
Gestion des tiers
Intégration de la protection des données dans la sélection, l’évaluation, la contractualisation et le suivi des fournisseurs et sous-traitants.
Gestion des droits
Organisation des processus permettant de traiter les demandes des personnes concernées.
Gestion des incidents
Détection, enregistrement, analyse, traitement et amélioration à partir des incidents liés aux données personnelles.
Sensibilisation et compétences
Formation des collaborateurs et développement des compétences nécessaires à l’application des politiques et procédures.
Audit et amélioration continue
Suivi des indicateurs, audits internes, actions correctives, revue de direction et amélioration continue.
La protection de la vie privée devient ainsi un processus vivant, intégré à l’organisation.
Une seule organisation peut être soumise à plusieurs cadres réglementaires
C’est particulièrement important pour les groupes internationaux et les organisations ayant des activités dans plusieurs pays.
Une même entreprise peut être concernée par :
la Loi 09-08, en raison de ses activités au Maroc ;
le RGPD, pour certaines activités ou traitements relevant de son champ d’application ;
d’autres lois nationales de protection des données, selon les pays concernés ;
des exigences sectorielles, par exemple dans la santé, la finance, les télécommunications ou le transport ;
des exigences contractuelles, imposées par certains clients ou partenaires ;
des exigences de cybersécurité, selon le secteur, la localisation ou la nature des systèmes ;
et éventuellement d’autres cadres applicables liés au cloud, à l’intelligence artificielle, à la conservation des données ou aux transferts internationaux.
Le véritable défi consiste alors à éviter de construire un système différent pour chaque réglementation.
L’approche la plus structurée consiste à identifier les exigences applicables et à les intégrer dans une architecture de gouvernance commune.
ISO/IEC 27701 comme couche de management au-dessus des différents cadres
Prenons l’exemple d’un groupe présent au Maroc et dans plusieurs pays européens.
Une même activité peut nécessiter l’analyse simultanée :
Loi 09-08 + exigences CNDP
RGPD
législations locales des autres pays
exigences sectorielles
exigences contractuelles des clients
ISO/IEC 27701
ISO/IEC 27001, lorsqu’un SMSI est également mis en place.
Plutôt que de gérer ces éléments comme des projets indépendants, l’organisation peut construire un Privacy Management System capable d’intégrer les différentes exigences.
La cartographie des traitements peut servir de point commun.
Le registre des risques peut intégrer les différents risques réglementaires et opérationnels.
Les procédures peuvent être conçues pour répondre à plusieurs cadres.
La gestion des fournisseurs peut intégrer simultanément les exigences privacy, sécurité et contractuelles.
Les audits internes peuvent couvrir plusieurs référentiels.
Les indicateurs peuvent être consolidés au niveau de la direction.
La conformité devient alors une architecture de gouvernance, et non une collection de documents.
De la conformité réglementaire à la conformité démontrable
C’est probablement l’un des changements les plus importants apportés par une approche fondée sur les systèmes de management.
Être conforme ne signifie plus simplement pouvoir présenter une politique ou un dossier.
L’organisation doit être capable de démontrer que son système fonctionne.
Elle doit pouvoir répondre à des questions telles que :
Quels sont nos traitements ?
Quelles exigences leur sont applicables ?
Quels risques avons-nous identifiés ?
Quelles mesures avons-nous mises en place ?
Qui est responsable ?
Comment contrôlons-nous l’application de ces mesures ?
Quels indicateurs suivons-nous ?
Quelles anomalies avons-nous identifiées ?
Quelles actions correctives avons-nous engagées ?
Comment la direction vérifie-t-elle que le système reste efficace ?
C’est cette logique de preuve et d’amélioration continue qui donne toute sa valeur à un système de management certifiable.
Mettre en place ISO/IEC 27701 avec une approche intégrée
Pour certaines organisations, la démarche commence par la conformité réglementaire.
Pour d’autres, elle commence par un projet de certification ISO.
Dans de nombreux cas, les deux démarches peuvent être combinées.
Une cartographie réalisée dans le cadre d’une mise en conformité réglementaire peut constituer une base de travail pour construire le PIMS.
Les procédures de protection des données peuvent être intégrées au système de management.
Les analyses de risques peuvent être structurées selon une approche cohérente.
Les audits internes peuvent couvrir simultanément plusieurs exigences.
Et lorsque l’organisation dispose déjà d’un ISO/IEC 27001, l’ISO/IEC 27701:2025 peut être intégrée au dispositif existant tout en restant une norme de système de management autonome.
DataConfo accompagne ces démarches depuis le diagnostic et l’analyse d’écart jusqu’à l’implémentation, l’audit à blanc et la préparation à l’audit de certification. La certification elle-même est délivrée par un organisme de certification indépendant et compétent.
Découvrir l’accompagnement ISO et systèmes de management de DataConfo
La conformité ne repose pas uniquement sur un consultant : elle repose aussi sur les compétences internes
Même avec un système bien conçu, la conformité ne peut pas fonctionner durablement sans personnes capables de l’utiliser.
Les collaborateurs doivent comprendre les exigences applicables à leurs activités.
Les responsables métiers doivent savoir identifier les nouveaux traitements.
Les équipes informatiques doivent comprendre les enjeux liés aux données personnelles.
Les ressources humaines doivent maîtriser les exigences liées aux données des salariés.
Les équipes marketing doivent intégrer les questions de prospection, cookies, CRM et profilage.
Les achats doivent savoir évaluer les fournisseurs et les clauses contractuelles.
Et la direction doit disposer d’une vision claire du niveau de maturité et des risques.
C’est pourquoi la montée en compétences constitue un élément essentiel d’un programme de protection des données.
À travers DataConfo Academy, DataConfo propose des formations en protection des données, RGPD et ISO/IEC 27701, notamment des parcours GDPR Foundation, Certified Data Protection Officer, ISO/IEC 27701 Lead Implementer et ISO/IEC 27701 Lead Auditor, selon les modalités proposées sur le catalogue.
Explorer le catalogue DataConfo Academy
Les formations ISO/IEC 27701 permettent notamment aux professionnels de développer les compétences nécessaires pour mettre en œuvre, maintenir, auditer et améliorer un système de management de la protection de la vie privée.
Découvrir la formation ISO/IEC 27701 Lead Implementer
Découvrir la formation GDPR – Certified Data Protection Officer
Et lorsque l’organisation ne dispose pas d’un DPO en interne ?
La gouvernance de la protection des données peut également nécessiter une fonction dédiée.
Selon le cadre réglementaire applicable, l’organisation peut devoir désigner un DPO, ou simplement avoir besoin d’une fonction privacy structurée pour piloter ses obligations.
Cette fonction peut être internalisée ou, selon le contexte, externalisée.
DataConfo propose ainsi un DPO externalisé, avec un accompagnement pouvant couvrir la gouvernance, les traitements, les droits des personnes, les analyses de risques, les sous-traitants, les transferts internationaux, la sensibilisation et le suivi de la conformité.
Découvrir le service de DPO externalisé DataConfo
Une approche complète : réglementaire, normative, opérationnelle et humaine
Une stratégie de protection des données réellement durable nécessite donc plusieurs dimensions.
La conformité réglementaire permet d’identifier et de respecter les obligations applicables.
Le système de management permet d’organiser et de piloter ces exigences dans la durée.
La certification ISO, lorsqu’elle est recherchée, permet de faire auditer le système par un organisme indépendant.
La fonction DPO permet d’assurer un pilotage et un conseil continus lorsque cette organisation est pertinente ou requise.
La formation permet de développer les compétences nécessaires à l’application du système.
C’est cette complémentarité qui permet de passer d’une logique de « conformité documentaire » à une logique de « conformité opérationnelle et démontrable ».
Conclusion : ne pas seulement être conforme, mais savoir gérer la conformité
La protection des données ne peut plus être abordée uniquement comme une formalité juridique.
La Loi 09-08, le RGPD et les autres cadres réglementaires applicables définissent des exigences que l’organisation doit analyser et respecter lorsqu’ils s’appliquent.
ISO/IEC 27701:2025 apporte une autre dimension : celle du système de management.
Elle permet de structurer la gouvernance, les responsabilités, les risques, les processus, les contrôles, la sensibilisation, les audits et l’amélioration continue autour de la protection des données à caractère personnel.
Pour une organisation opérant dans un seul pays, cela peut permettre de structurer durablement sa conformité.
Pour une organisation internationale ou un groupe multi-entités, l’enjeu est encore plus important : identifier les différents cadres applicables et les intégrer dans une gouvernance cohérente, plutôt que de gérer chaque réglementation comme un projet isolé.
La question n’est donc plus simplement :
« Avons-nous obtenu les autorisations nécessaires ? »
Elle devient :
« Avons-nous construit un système capable d’identifier nos obligations, de les intégrer dans nos processus, de contrôler leur application et de maintenir notre conformité lorsque l’organisation évolue ? »
C’est précisément le rôle d’un système de management de la protection de la vie privée.
Et c’est dans cette logique que DataConfo intervient : accompagner les organisations dans la conformité réglementaire, l’implémentation des systèmes de management, la préparation à la certification, la formation et la montée en compétences, ainsi que l’externalisation de la fonction DPO, au Maroc et à l’international.
De la règle au système. Du système à la confiance.
Premier échange
Un enjeu similaire dans votre organisation ?
Trente minutes pour cadrer votre situation — sans engagement.